
Тема
Роли и права
Доступ в DoQA строится на ролях. Роль - это набор прав. Человеку, группе или сервисному аккаунту выдают роль в нужном месте: на всю организацию, на проект или на пространство. Права по одному никому не выдаются. Если нужен особый набор, создайте свою роль, обычно копией готовой.
Роли находятся в разделе «Люди» → «Роли» администрирования. Раздел виден тем, у кого есть право role.view.
Два вида ролей
| Вид | Что содержит | Где выдаётся |
|---|---|---|
| Роли администрирования | Права организации: люди, группы, лицензии, подключения, ИИ, аудит, вход | Только на всю организацию |
| Рабочие роли | Работа с кейсами, прогонами, автотестами, требованиями, настройки проекта и пространства | На организацию (действует во всех проектах, включая новые), на проект или на пространство |
| Роли сервисных аккаунтов | Узкие наборы для CI и скриптов | Сервисным аккаунтам, см. Сервисные аккаунты |
Вид роли задаётся при создании по базовой роли и позже не меняется.
Список ролей
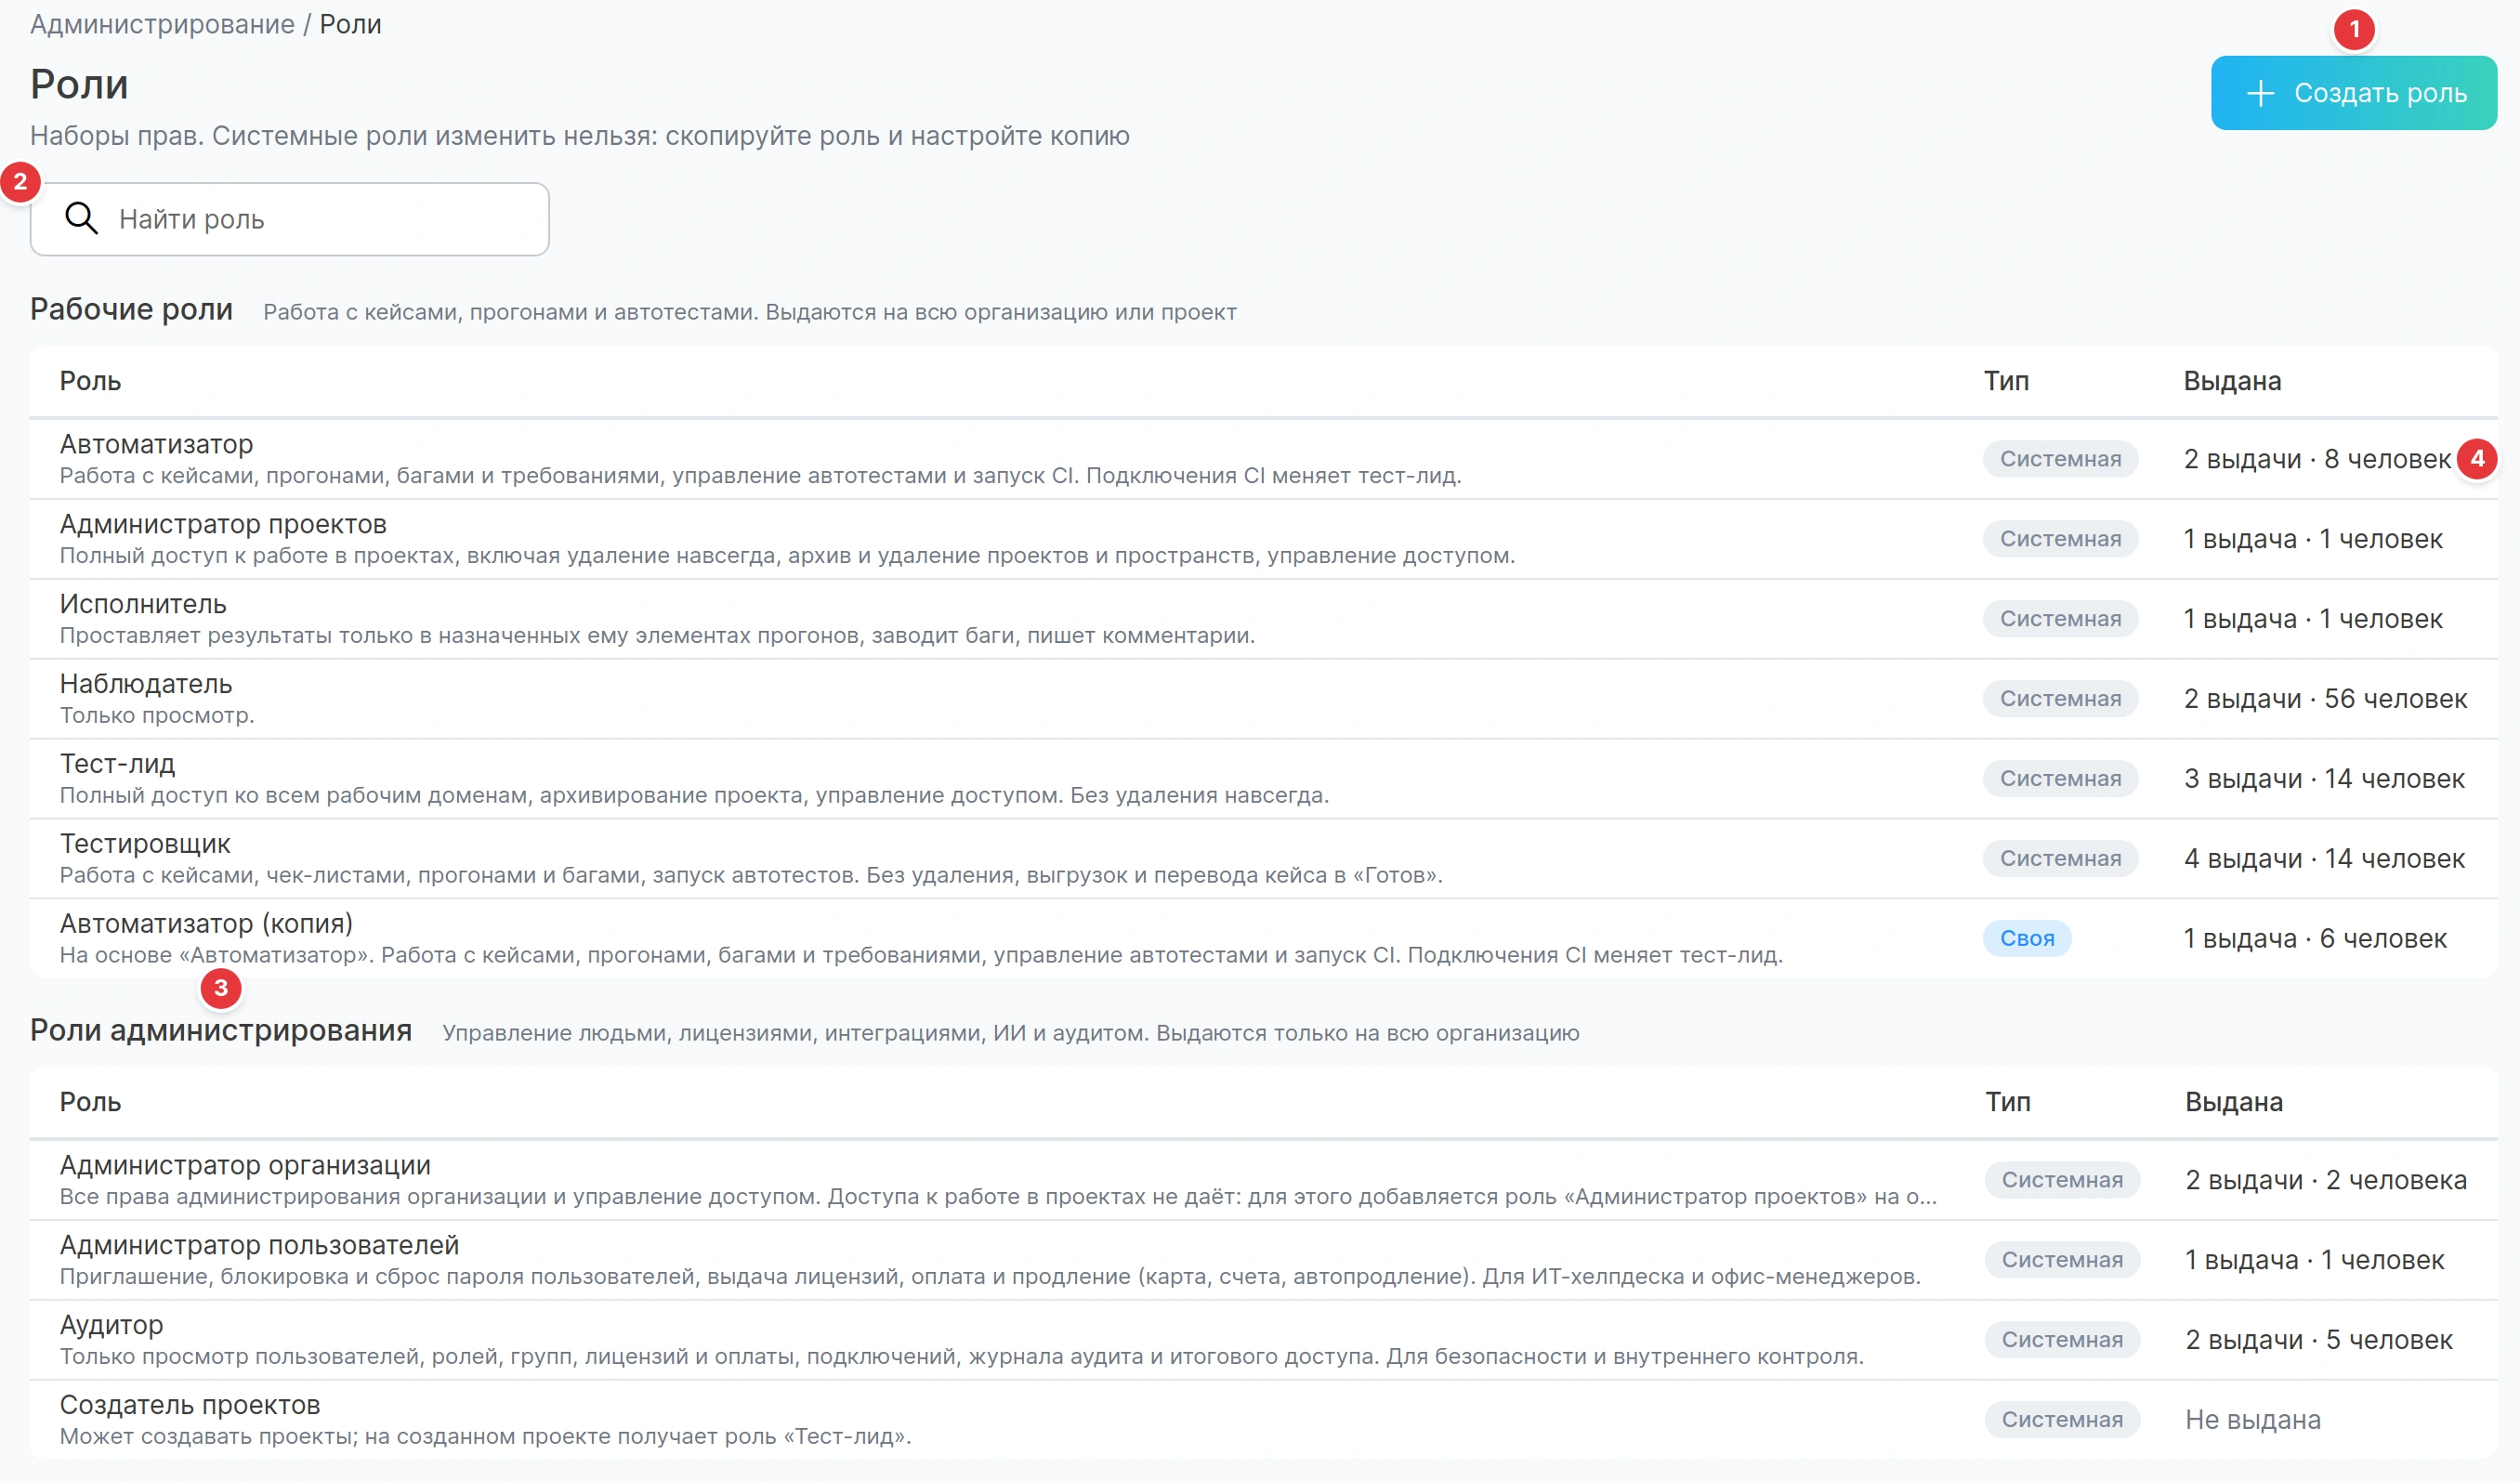
Роли показаны тремя блоками по видам (цифра 3). Поиск «Найти роль» (цифра 2) ищет по названию и описанию, пустые при поиске блоки скрываются. В строке: название и описание (у своей роли описание начинается с «На основе «X».»), тип «Системная» или «Своя» и «Выдана»: число выдач и людей без повторов, с учётом участников групп, например «3 выдачи · 12 человек», или «Не выдана» (цифра 4). Клик по строке открывает карточку роли справа от списка.
Системные роли
Системные роли поставляются с DoQA. Изменить или удалить их нельзя, но можно скопировать и настроить копию.
Роли администрирования
| Роль | Что может |
|---|---|
| Администратор организации | Все права администрирования и управление доступом. Доступа к работе в проектах не даёт: для этого добавляется роль «Администратор проектов» на организации |
| Администратор пользователей | Приглашает, блокирует, сбрасывает пароль, выдаёт лицензии и управляет ими, оплачивает и продлевает лицензии в облаке, видит группы и роли |
| Аудитор | Только просмотр: пользователи, роли, группы, лицензии, счета и платежи, подключения, расход ИИ, журнал аудита, состояние входа, итоговый доступ |
| Создатель проектов | Создаёт проекты. На созданном проекте получает роль «Тест-лид» |
Рабочие роли
| Роль | Что может |
|---|---|
| Администратор проектов | Полный доступ к работе, удаление навсегда, архивирование и удаление проектов и пространств, управление доступом |
| Тест-лид | Полный доступ ко всем рабочим доменам, архивирование проекта, управление доступом. Без удаления навсегда |
| Автоматизатор | Кейсы, прогоны, баги, требования, автотесты и запуск CI. Подключения CI меняет тест-лид |
| Тестировщик | Кейсы, чек-листы, прогоны, баги, запуск автотестов. Без удаления, выгрузок и перевода кейса в «Готов» |
| Исполнитель | Проставляет результаты только в назначенных ему элементах прогонов, заводит баги, пишет комментарии |
| Наблюдатель | Только просмотр |
Роли сервисных аккаунтов
| Роль | Для чего |
|---|---|
| Агент CI | Отправка результатов автотестов и чтение плана прогона |
| Читатель API | Скрипты, которым нужен просмотр во всех рабочих доменах, без выгрузок |
Свои роли
«Создать роль» (цифра 1 на рисунке списка) сразу создаёт роль «Новая роль» копией системной роли «Наблюдатель» и открывает её карточку: остаётся задать название и включить нужные права. Роль администрирования или роль сервисного аккаунта создают так же, копией системной роли своего вида: «Действия» → «Создать копию» в её карточке. У своей роли название и описание сохраняются сами, отдельной кнопки нет.
Права в карточке роли:
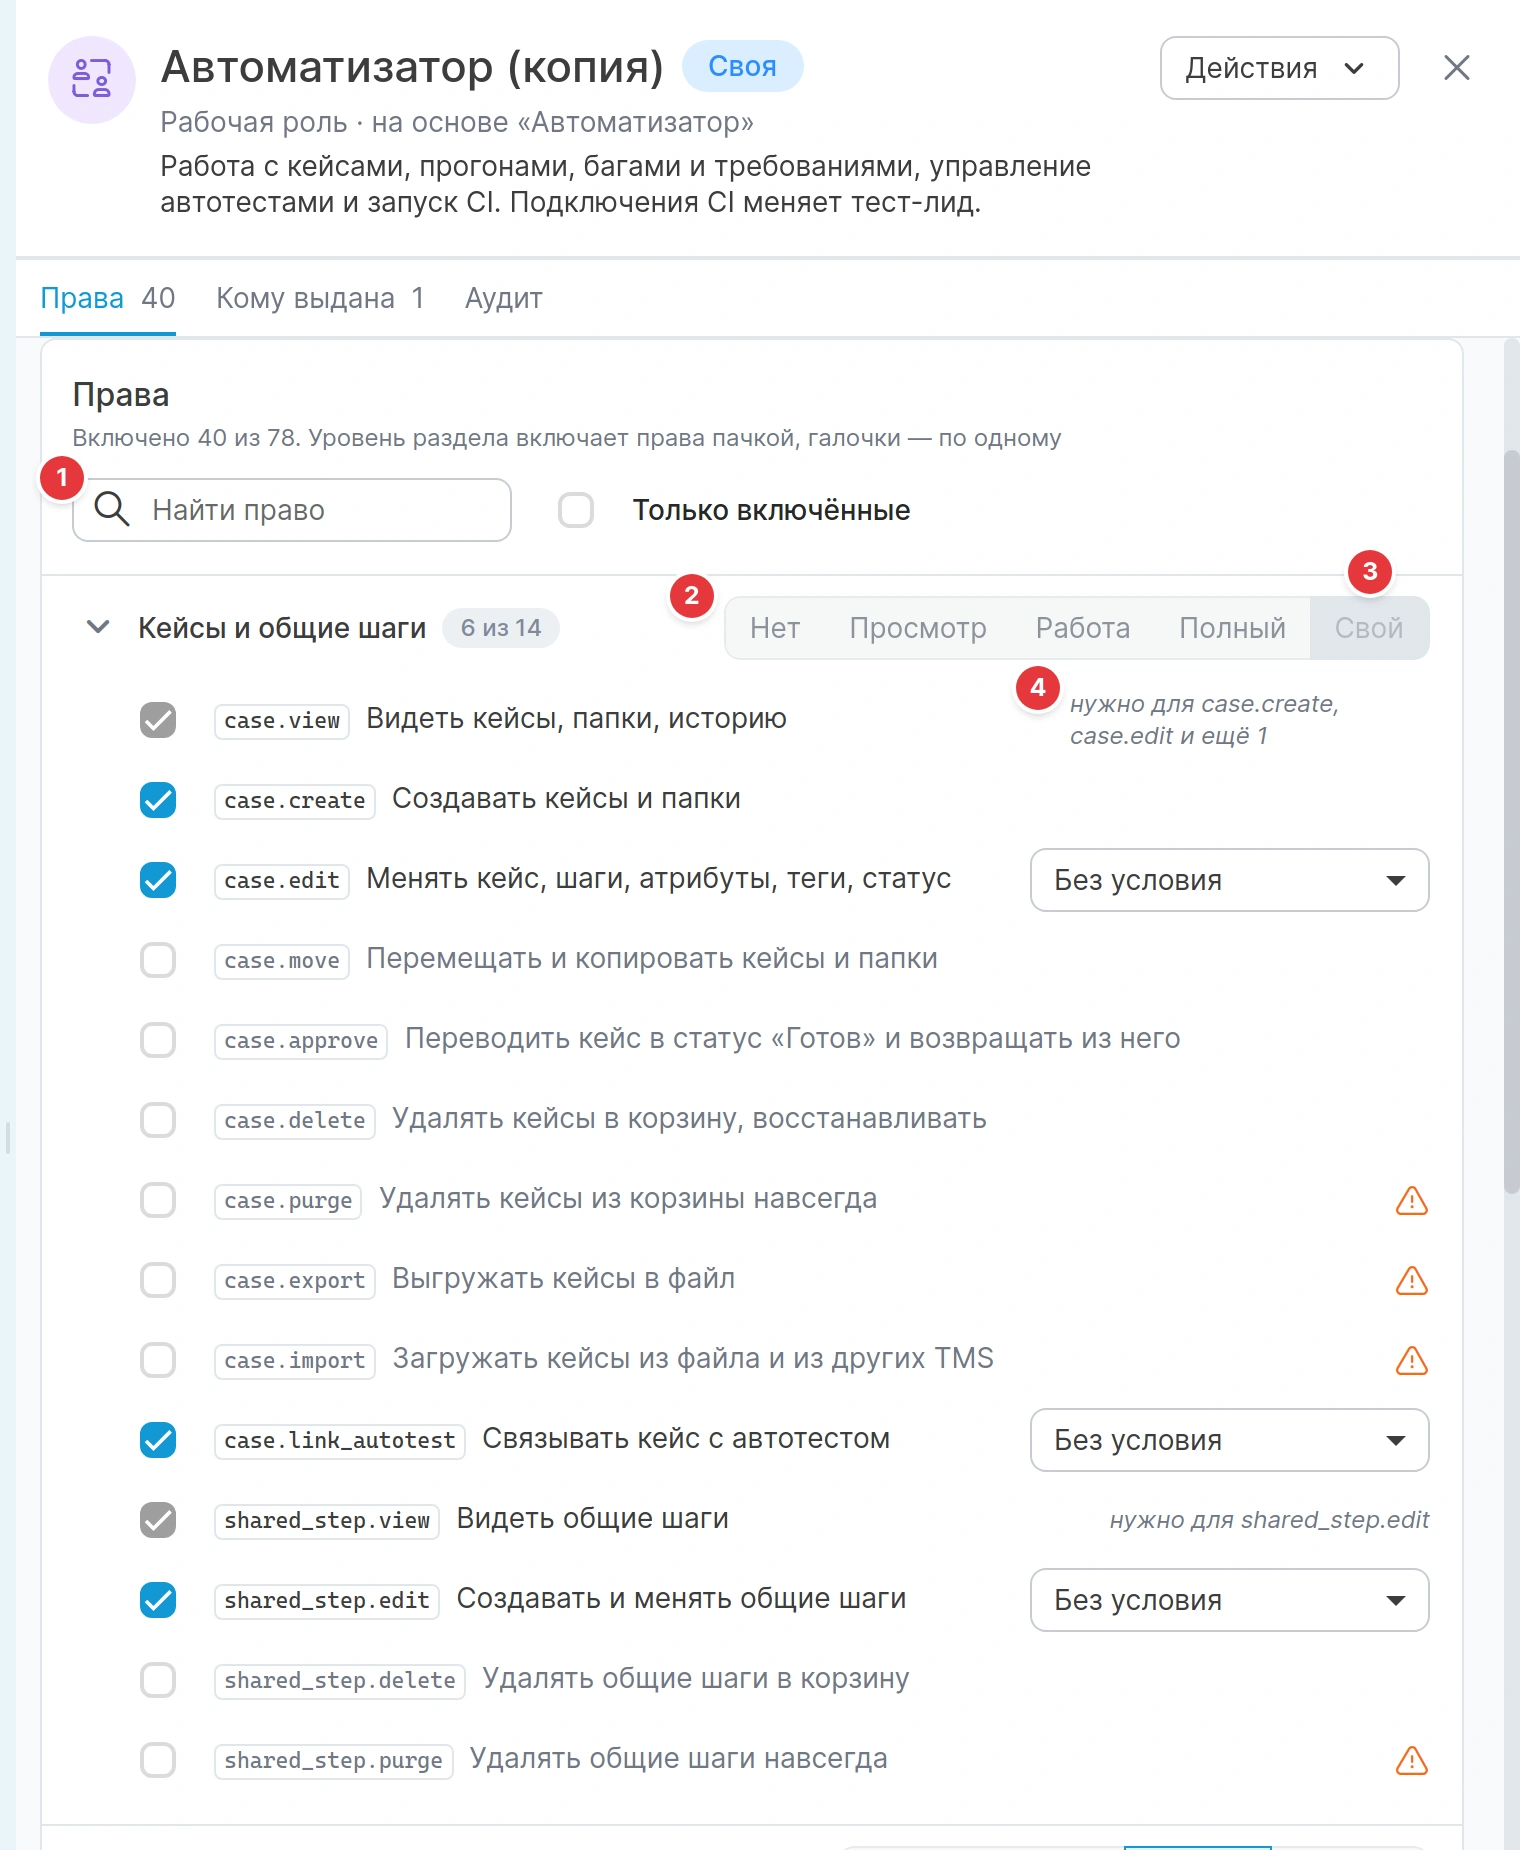
- Права сгруппированы по разделам. Для каждого раздела можно выбрать уровень «Нет», «Просмотр», «Работа» или «Полный» (цифра 2), либо отметить права по одному: тогда раздел помечается как «Свой» (цифра 3). Под заголовком видно, сколько прав включено.
- Уровни есть и у рабочих разделов, и у разделов администрирования. «Просмотр» даёт только видеть, «Работа» добавляет повседневные действия, «Полный» добавляет остальное. Удаление навсегда, архивирование и удаление проекта, удаление пространства, управление доступом (
access.manage) и отправка результатов автотестов (autotest_result.ingest) в уровни не входят: их включают только отдельной галочкой, и на уровень раздела они не влияют. - Право можно сузить условием: «Только свои», «Где я ответственный», «Назначенные мне», «В статусах…» (статусы вводятся через запятую). Какие условия доступны, зависит от права, см. Справочник прав.
- Если право требует другого (например, правка требует просмотра), нужное включится само. Право, на котором держатся другие, снять нельзя: рядом написано, для каких прав оно нужно (цифра 4).
- Значок предупреждения отмечает необратимые и массовые действия.
- Поиск «Найти право» и отметка «Только включённые» (цифра 1) помогают в длинном списке. В роли должно быть хотя бы одно право.
Изменения прав своей роли сохраняются сразу. Если роль выдана 50 людям или больше, правки копятся: появляется строка «Изменено прав: N» с кнопками «Проверить и сохранить» и «Отменить». Проверка показывает, сколько выдач и людей затронет изменение и какие права люди получат или потеряют, затем нужно подтвердить сохранение. Права пересчитываются в течение нескольких секунд, изменение попадает в журнал аудита.
Рекомендация
Своих ролей рекомендуется не больше 30: когда их много, выбрать роль при выдаче доступа трудно. Похожие роли можно найти и объединить в пересмотре доступа.
Карточка роли
Карточка открывается справа от списка, без затемнения. В шапке: название, «Системная» или «Своя», вид роли и базовая роль, описание. У системной роли вверху плашка: изменить её нельзя, нужен другой набор, создайте копию. Меню «Действия»: «Создать копию» и у своей роли «Удалить роль».
| Секция | Что в ней |
|---|---|
| Права | Права роли по разделам, правка для своих ролей (см. выше) |
| Кому выдана | Группы, люди и сервисные аккаунты, которым выдана роль, и где: например «Группа · 6 участников · Вся организация» или «Личная роль · Проект». «Выдать» открывает форму прямо в секции: кому (группы и люди, у роли сервисного аккаунта сервисные аккаунты) и где (вся организация или отмеченные проекты и пространства, каждое место отдельной выдачей). Клик по группе открывает её карточку, клик по подписи позволяет сменить роль или место, крестик забирает роль (в тосте можно отменить) |
| Аудит | Последние события роли: создание, изменения прав («Включены права: …», «Выключены права: …»), выдачи и снятия. Ссылка ведёт в журнал аудита с фильтром по роли |
Удалить можно только свою роль, которая никому не выдана. Если роль выдана, DoQA напомнит, сколько выдач нужно сначала снять. Иначе под шапкой появится вопрос «Удалить роль «…»? Её никому не выдавали» с кнопками «Отмена» и «Удалить». Удаление записывается в журнал аудита, роль можно восстановить оттуда в течение 30 дней.
Защита от повышения прав
- Выдать роль можно, только если каждое право роли есть у вас в этом месте.
- Изменить роль можно, только если вы сами имеете все права, которые добавляете.
- Нельзя снять последнюю выдачу, дающую управление доступом на всей организации.
- Права администрирования выдаются и запрещаются только на всю организацию.
Лицензия и роли
Лицензия не меняет ролей. Без неё любая роль работает только на просмотр: права, которым нужна лицензия, не действуют (они отмечены в справочнике прав). Оплата устроена отдельно: её выдают права billing.view и billing.manage, а license.manage теперь относится к ключу серверной версии и заявкам на продление. Подробнее: Лицензии и оплата (облачная версия) и Лицензии (серверная версия).